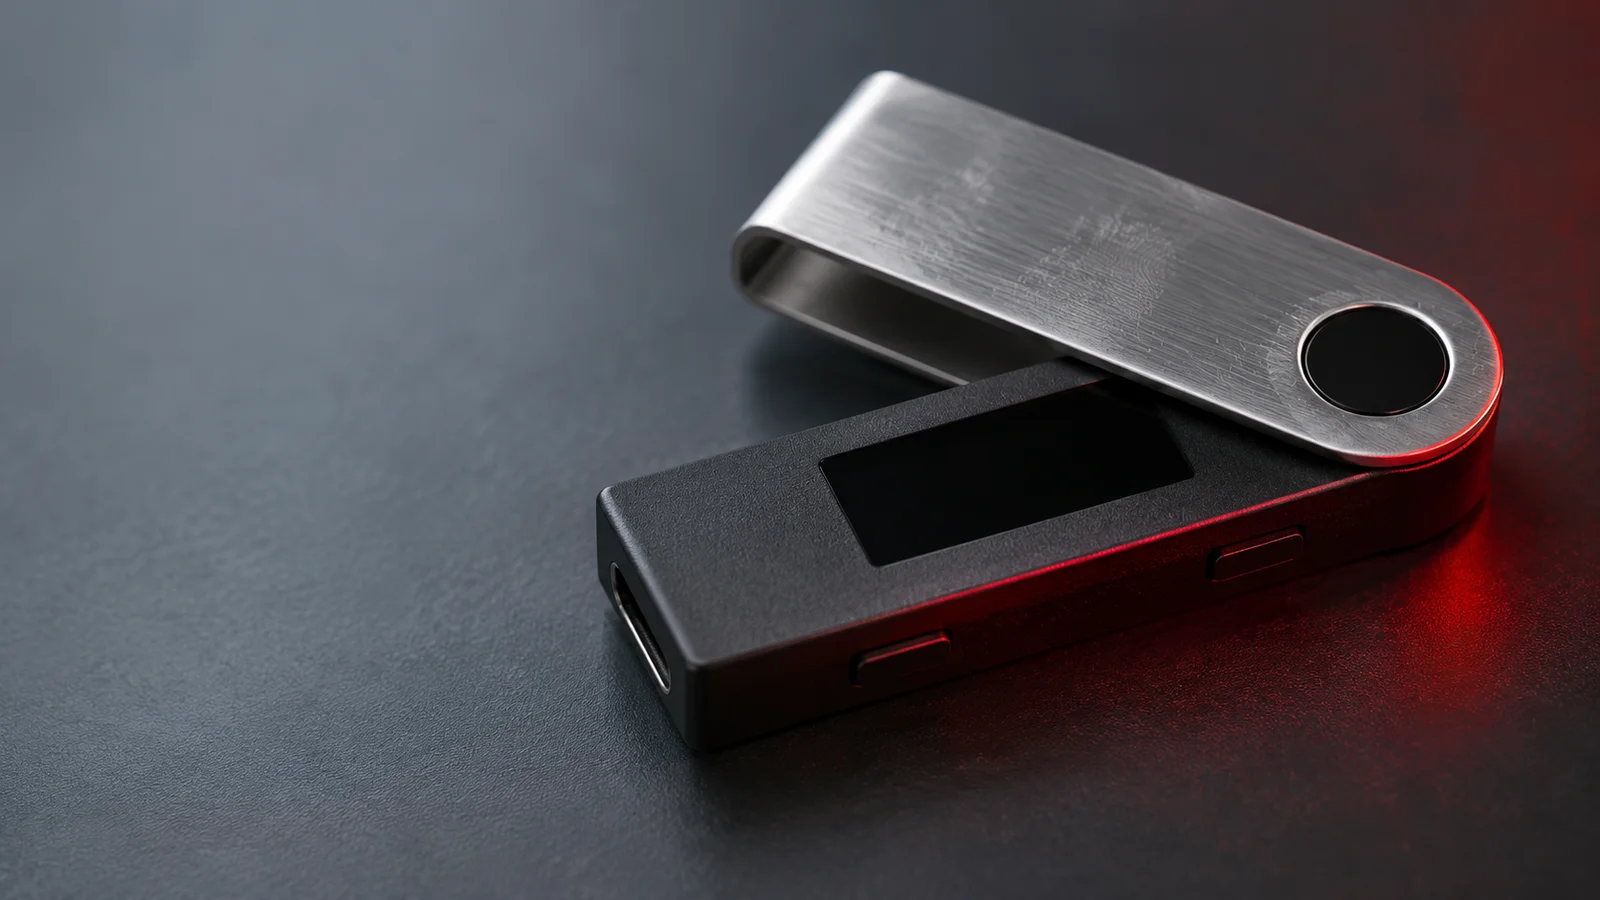
Kripto para donanım cüzdanı üreticisi Ledger, cihazlara fiziksel müdahale iddialarına ilişkin soruşturmasını genişletti. Şirket, 18 Kasım’da yayımladığı güncellemede Berlin’de müdahale edilmiş cihazlar tespit ettiğini, Dubai’de ise iki cihazla ilgili bildirimleri incelediğini açıkladı. Güneydoğu Asya’da başlayan olayda saldırganlar, kullanıcıların kurtarma kelimelerini ele geçirmek için cihazlara gizli parçalar yerleştiriyor. Ledger, doğrudan kendi internet sitesinden satın alınan cihazlarla bağlantılı doğrulanmış bir vaka bulunmadığını belirtti.
Ledger soruşturması Berlin ve Dubai’ye uzandı
Ledger’ın güncellemesi, ekim ayında kamuoyuna duyurduğu dağıtım zinciri saldırısının yeni bölgelerde de araştırıldığını gösterdi. Şirket, doğruladığı cihazlarda aynı tür fiziksel değişiklikle karşılaştığını ve yeni bulguları mevcut soruşturmanın parçası olarak değerlendirdiğini bildirdi.
Almanya’daki inceleme, Berlin’deki sınırlı sayıdaki cihaz üzerinde yoğunlaşıyor. Ledger, Ocak 2026’dan itibaren Berlin’den cihaz satın alan kullanıcıları, önlem amacıyla destek ekibiyle iletişime geçmeye çağırdı.
Birleşik Arap Emirlikleri’nde ise Dubai kaynaklı iki cihaz bildirimi araştırılıyor. Şirket, bu cihazların satış kanallarına nasıl girdiğini belirlemek için dağıtım ortaklarıyla çalışıyor. Dolayısıyla Berlin’deki doğrulanmış bulgular ile Dubai’de devam eden incelemeyi ayrı değerlendirmek gerekiyor.
Güneydoğu Asya’daki araştırmada da yeni bir bulgu ortaya çıktı. Ledger, etkilenen cihazlar arasında bir Nano Gen5 bulunduğunu açıkladı. Şirket, soruşturma ilerledikçe başka cihazların da tespit edilebileceğini belirtiyor.
Saldırganlar kurtarma kelimelerini hedef alıyor
Ledger’ın açıklamasına göre saldırganlar, gerçek cihazları kullanıcıya ulaşmadan önce açarak içlerine özel donanım yerleştirdi. Ardından bu cihazları yeniden satıcıların dağıtım kanallarına soktu.
Gizli parçalar, cüzdanın kurulumu sırasında görüntülenen kurtarma kelimelerini yakalamayı amaçlıyor. Bu kelimeler, cüzdana erişimin yeniden kurulmasını sağladığı için saldırganların eline geçmeleri kullanıcıların varlıklarını tehlikeye atabiliyor.
Şirket, olayla ilgili ilk kapsamlı açıklamasını 15 Ekim’de yaptı. O dönemde Güneydoğu Asya’daki satış kanalları öne çıkarken, kasım güncellemesi soruşturmanın coğrafi kapsamını genişletti.
Ledger, bulguların güvenli çip veya işletim sistemindeki bir açıktan kaynaklanmadığını savunuyor. Şirketin değerlendirmesine göre müdahale, cihazların dağıtım sürecinin son aşamalarında gerçekleşti. Bu nedenle inceleme, şüpheli cihazların teknik analizinin yanında satış ve dağıtım kayıtlarını da kapsıyor.
Şüpheli cihaz sahiplerine kullanım uyarısı
Ledger’ın resmi açıklamasında, cihazından şüphelenen kullanıcıların bu cihazla yeni cüzdan oluşturmaması veya mevcut cüzdanını geri yüklememesi isteniyor. Kullanıcıların cihazı kendi başlarına açmaması ya da değiştirmemesi de öneriliyor.
Şirket, risk altında olabilecek varlıkların güvenilir bir cihazda oluşturulan yeni cüzdana taşınmasını tavsiye ediyor. Eski kurtarma kelimelerinin ve ek parolanın yeniden kullanılmaması gerektiğini vurguluyor; fiziksel müdahaleye uğramış bir cihaz her ikisini de ele geçirebilir.
Ledger ayrıca şüpheli durumların yerel yetkililere bildirilmesini ve resmi destek kanalı üzerinden başvuru yapılmasını istiyor. Destek ekibinin hiçbir koşulda kullanıcılardan 24 kelimelik kurtarma ifadesini istemeyeceğini hatırlatıyor.
Kayıp tutarları henüz şirket tarafından doğrulanmadı
Olayla ilgili kullanıcı bildirimleri ve zincir üstü analizler, soruşturmanın maddi boyutuna ilişkin farklı rakamlar ortaya koyuyor. Bitquery, Dubai ve Berlin’deki 16 cüzdanla bağlantılı yaklaşık 1,68 milyon dolarlık kayıp tespit ettiğini bildirdi.
Ancak Ledger bu kayıp tutarını resmi olarak doğrulamadı. Bu nedenle kullanıcıların açıkladığı zararlarla şirketin doğruladığı cihaz bulguları aynı kesinlik düzeyinde değerlendirilemiyor. Soruşturma sürerken cihazların nasıl değiştirildiği, hangi satış kanallarından geçtiği ve kaç kullanıcıya ulaştığı araştırılıyor.