
Kripto para takası yaparken, NFT alırken veya bir DeFi uygulamasına varlık yatırırken akıllı sözleşmelerle karşılaşabilirsiniz. Bu programlar, önceden tanımlanan kuralları blockchain üzerinde çalıştırır ve birçok işlemin yazılım aracılığıyla gerçekleşmesini sağlar. Akıllı sözleşme nedir sorusunu yanıtlamak, kullandığınız uygulamaların paranızı nasıl yönettiğini anlamanıza yardımcı olur. Ancak otomasyon, her işlemin güvenli olacağını garanti etmez; kodun yapısı, yönetici yetkileri ve verdiğiniz izinler de önem taşır.
Akıllı Sözleşme Nedir, Ne İşe Yarar?
Akıllı sözleşme, blockchain üzerinde çalışan ve belirli kuralları uygulayan bir bilgisayar programı. İngilizcede “smart contract” adıyla geçer. Bir kullanıcı veya başka bir sözleşme bu programı çağırdığında, kod ilgili koşulları kontrol eder ve tanımlanan işlemleri yürütür.
Örneğin bir program, kullanıcıların belirli bir tarihten sonra tokenlarını çekmesine izin verebilir. Başka bir program ise iki farklı tokenın takasını yönetebilir. İşlemin sonucu, sözleşmenin kurallarına ve o sırada zincir üzerinde bulunan verilere bağlı olur.
Akıllı sözleşmelerin temel mantığı
Bir otomat, akıllı sözleşmelerin çalışma mantığını anlamayı kolaylaştırır. Ürünü seçer, gereken tutarı öder ve makinenin ürünü vermesini beklersiniz. Makine, tanımlanan koşullara göre hareket eder.
Akıllı sözleşmeler de benzer şekilde girdileri değerlendirir. Ancak fiziksel ürünler yerine token bakiyelerini, erişim haklarını veya uygulama kayıtlarını yönetebilir.
Örneğin varsayımsal bir dijital bilet uygulaması şu kuralları kullanabilir:
- Kullanıcı, bilet için gereken tutarı öder.
- Sözleşme, satışın açık olup olmadığını kontrol eder.
- Kontenjan varsa kullanıcıya bir dijital bilet oluşturur.
- Kullanılabilir bilet sayısını günceller.
- İşlem koşulları sağlanmazsa satın alma işlemini reddeder.
Burada sonucu, programın içine yazılan kurallar belirler. Yanlış tanımlanan bir kural da beklenmeyen sonuçlara yol açabilir.
Geleneksel sözleşmelerden farkı
Geleneksel bir sözleşme, tarafların yükümlülüklerini yazılı ifadelerle açıklar. Akıllı sözleşme ise programlanabilir işlemleri kod aracılığıyla yürütür. Bu nedenle “sözleşme” kelimesi, burada öncelikle teknik bir işleyişi anlatır.
Her akıllı sözleşmenin arkasında iki kişi arasında imzalanmış bir anlaşma bulunmaz. Bir tokenın transfer kurallarını yöneten program da aynı kategoriye girer.
| Özellik | Geleneksel sözleşme | Akıllı sözleşme |
Kuralların ifadesi | Yazılı metin ve tarafların beyanları | Programlama kodu |
İşleyiş | Tarafların ve ilgili kurumların eylemleri | İşlem çağrılarıyla çalışan program |
Kontrol | Belgeler, kayıtlar ve incelemeler | Kod, işlem geçmişi ve zincir verileri |
Değişiklik | İlgili prosedürler ve tarafların kararları | Programın tasarımına ve yetkilere bağlı |
Başlıca sorunlar | Yorum farklılıkları ve uygulama gecikmeleri | Kod hataları ve yanlış yetkilendirme |
Akıllı sözleşmeler özellikle açık kurallara dayanan dijital işlemlerde fayda sağlar. Buna karşılık teslimat kalitesi gibi yorum gerektiren durumlarda ek mekanizmalara ihtiyaç duyabilir. Bu teknolojinin temel kullanımı, koşullara bağlı süreçlerin otomasyonu üzerinden açıklanıyor.
Akıllı Sözleşmeler Nasıl Çalışır?
Akıllı sözleşmeler nasıl çalışır sorusunun yanıtı birkaç aşamadan oluşur. Geliştirici önce kuralları yazar, ardından programı ilgili ağa yükler. Kullanıcılar da cüzdanları veya uygulamalar aracılığıyla bu programla etkileşime girer.
Ancak tüm blockchainler aynı teknik yapıyı kullanmaz. Bu rehberdeki işlem ve ücret örnekleri ağırlıklı olarak Ethereum modelini temel alıyor.
Kodun hazırlanması ve ağa yüklenmesi
Geliştirici, uygulamanın hangi işlemleri gerçekleştireceğini belirler. Kimlerin para çekebileceği, hangi koşullarda transfer gerçekleşeceği ve yönetim yetkileri bu aşamada netleşir.
Ethereum ekosisteminde Solidity, akıllı sözleşme geliştirmek için kullanılan programlama dillerinden biri. Geliştiriciler yazdıkları kodu derleyerek ağın çalıştırabileceği biçime dönüştürür.
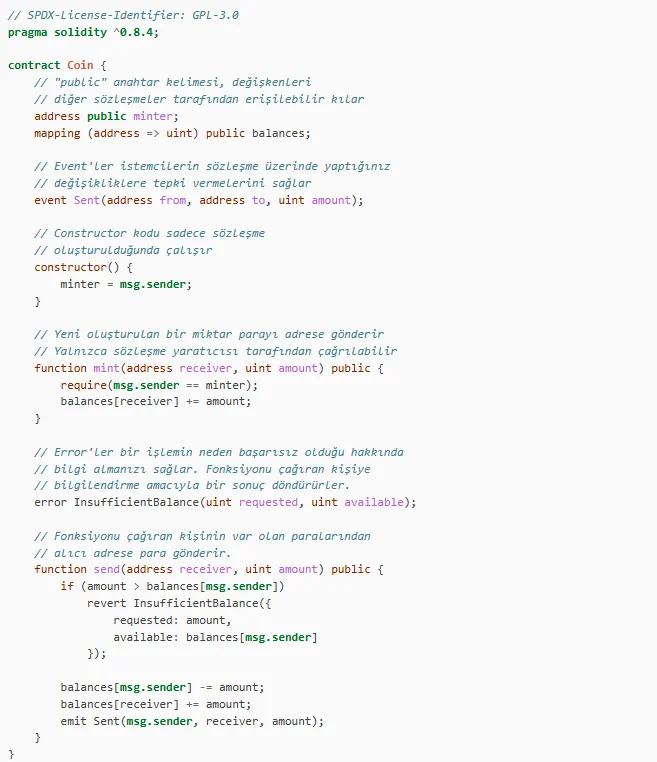
Hazırlık süreci genellikle şu adımları içerir:
- Uygulamanın kurallarını ve erişim yetkilerini belirleme.
- Sözleşme kodunu yazma.
- Normal işlemleri ve hata senaryolarını test etme.
- Güvenlik incelemelerini gerçekleştirme.
- Sözleşmeyi hedef ağa yükleme.
- Kullanım sırasında sistemi izleme.
Test ağları, geliştiricilere gerçek ekonomik değer taşımayan test varlıklarıyla deneme alanı sunar. Ancak testlerin başarılı olması, gerçek kullanımda hiçbir sorun yaşanmayacağı anlamına gelmez.
Ağa yüklenen sözleşmenin bir adresi olur. Kullanıcılar bu adres üzerinden doğru programla etkileşim kurduklarını kontrol edebilir. Aynı adı kullanan sahte uygulamalar bulunabileceği için yalnızca proje ismine güvenmek yeterli olmaz.
İşlemin başlatılması ve gas ücretleri
Bir takas uygulamasında işlem yaptığınızı düşünün. Arayüz, seçtiğiniz tokenları ve tutarı kullanarak bir işlem talebi hazırlar. Cüzdanınız da onaylamanız için bu talebi gösterir.
Sürecin basitleştirilmiş akışı şöyle ilerler:
- Kullanıcı yapmak istediği işlemi seçer.
- Cüzdan, ilgili işlem bilgilerini gösterir.
- Kullanıcı işlemi imzalar ve ağa gönderir.
- Ağ, işlemi sözleşmenin kuralları doğrultusunda yürütür.
- Başarılı işlem, ilgili bakiyeleri veya kayıtları günceller.
Ethereum’da bu hesaplama işlemleri gas tüketir. Ödeyeceğiniz ücret, işlemin gerektirdiği hesaplama miktarına ve ağdaki ücret koşullarına göre değişir. Karmaşık bir işlem, basit bir transferden daha fazla hesaplama gerektirebilir.
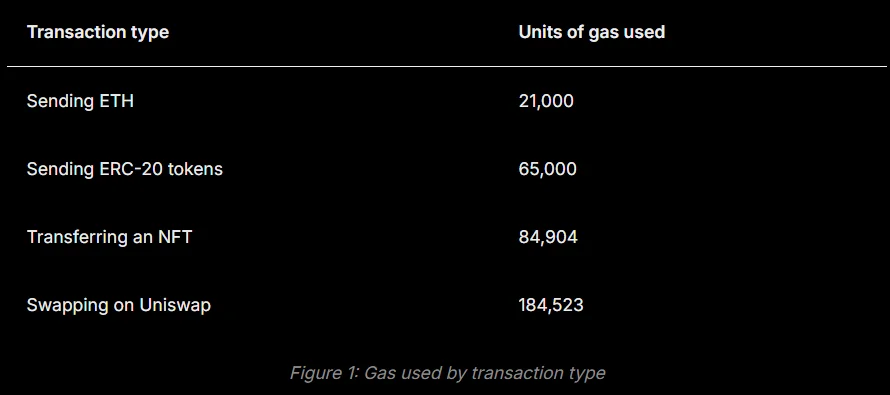
Ağda işlenip hata nedeniyle geri dönen bir işlem de ücret doğurabilir. Çünkü ağ, işlemi denemek için hesaplama kaynağı harcamış olabilir. Bu yüzden “işlem başarısız oldu” mesajı, mutlaka hiç ücret ödemediğiniz anlamına gelmez.
Buna karşılık sözleşmedeki verileri yalnızca okumak farklı bir işlem. Örneğin uygulamanın mevcut bakiyeyi göstermesi, tek başına zincire yeni bir kayıt yazmayı gerektirmez. Ethereum’da bu tür salt okuma çağrıları için kullanıcı normalde ağ ücreti ödemez.
Oracle ve dış dünya verileri
Akıllı sözleşmeler, internet sitelerindeki bilgileri kendiliğinden okuyamaz. Döviz kuru, hava durumu veya bir uçuşun gecikmesi gibi veriler için ek bir bağlantı gerekir. Oracle sistemleri, zincir dışındaki bilgileri akıllı sözleşmelerin kullanabileceği biçimde sunar.
Örneğin varsayımsal bir uçuş sigortası uygulaması düşünün. Sözleşme, belirlenen gecikme süresi aşılırsa ödeme yapılmasını öngörebilir. Ancak önce uçuş verisini sağlayan sistemin gecikme bilgisini zincire iletmesi gerekir.
Bu durum yeni bir bağımlılık yaratır. Veri kaynağı yanlış bilgi sağlarsa, sözleşme kendi kurallarını doğru uygulasa bile hatalı bir sonuç ortaya çıkabilir. Dolayısıyla oracle kullanan uygulamalarda veri kaynakları ve güncelleme mekanizmaları da güvenlik değerlendirmesine girer.
Akıllı Sözleşmelerin Kullanım Alanları
Akıllı sözleşme kullanım alanları, kripto para transferlerinin ötesine uzanır. Finans uygulamaları, dijital varlıklar ve ortak fon yönetimi bu teknolojiden yararlanabilir.
Her uygulama aynı derecede merkeziyetsiz çalışmaz. Kullanıcıların gördüğü arayüz, veri kaynakları veya yönetim yetkileri belirli şirketlerin kontrolünde kalabilir.
DeFi, token takası ve borç verme
Merkeziyetsiz finans uygulamaları, akıllı sözleşmelerin öne çıkan kullanım alanlarından biri. Bu uygulamalar token takası, teminat yönetimi ve borç alma gibi işlemleri programlanabilir kurallarla yürütür.
Bir merkeziyetsiz borsada sözleşmeler, takas koşullarını ve varlık hareketlerini yönetebilir. Borç verme uygulamasında ise teminat oranlarını, borç kayıtlarını ve tasfiye koşullarını takip edebilir.
Örneğin kullanıcı bir protokole teminat yatırıp karşılığında başka bir varlık borç alabilir. Teminatın değeri düşerse pozisyon, uygulamanın belirlediği risk sınırına yaklaşır. Tasfiye koşulları oluştuğunda ilgili mekanizma teminatın bir bölümünü satabilir.
Bu süreçte kullanıcı yalnızca fiyat hareketlerine maruz kalmaz. Sözleşme hatası, veri kaynağı sorunu ve uygulamanın ekonomik tasarımı da sonucu etkileyebilir.
Ayrıca farklı protokoller birbirlerinin sözleşmelerini kullanabilir. Bu özellik yeni hizmetlerin geliştirilmesini kolaylaştırırken uygulamalar arasında bağımlılık oluşturur. Bir bileşendeki sorun, onu kullanan başka hizmetlere de yansıyabilir.
Tokenlar, NFT’ler ve dijital haklar
Token sözleşmeleri, bakiyelerin ve transfer kurallarının yönetiminde rol oynar. Tasarıma bağlı olarak yeni token oluşturma, token yakma veya transferleri sınırlama gibi işlevler içerebilir.
Bu nedenle aynı ağdaki iki token farklı özellikler taşıyabilir. Birinde sabit arz bulunurken diğerinde yetkili hesap yeni token oluşturabilir. Kullanıcı açısından bu fark, yalnızca teknik bir ayrıntı sayılmaz.
NFT sözleşmeleri de belirli tokenların hangi adrese ait olduğunu ve nasıl aktarılacağını takip edebilir. Ayrıca yetkilendirme ve bağlantılı metadata işlemlerini yönetir.
Örneğin bir üyelik uygulaması, cüzdanınızda belirli bir NFT bulunmasını erişim koşulu olarak kullanabilir. Fakat uygulamanın sunduğu içeriğin sürekliliği ayrı bir konu. Tokenın cüzdanınızda bulunması, hizmet sağlayıcının sonsuza kadar faaliyette kalacağını garanti etmez.
Ortak fonlar ve koşullu ödemeler
Akıllı sözleşmeler, birden fazla kişinin kullandığı fonların yönetiminde de görev alabilir. Örneğin bir topluluk, belirli ödemeler için birkaç yetkilinin onayını şart koşabilir.
Varsayımsal bir proje fonunda şu yapı kullanılabilir:
- Katılımcılar fon sözleşmesine varlık yatırır.
- Proje ekibi bir ödeme talebi oluşturur.
- Yetkili kişiler talebi değerlendirir.
- Gerekli onay sayısı tamamlanınca ödeme gerçekleşir.
- Katılımcılar işlem geçmişini inceleyebilir.
Benzer şekilde aşamalı ödeme sistemleri de kurulabilir. Ancak programın, işin gerçekten tamamlandığını nasıl anlayacağı önceden belirlenmeli. İnsan onayı veya dış veri gerekiyorsa bu unsurlar sistemin güven modeline dahil olur.
Bu örnekler, otomasyonun kapsamını doğru belirlemenin önemini gösterir. Blockchain üzerinde gerçekleşen ödeme ile gerçek dünyadaki hizmetin kalitesi farklı değerlendirmeler gerektirir.
Akıllı Sözleşmelerin Avantajları ve Riskleri
Akıllı sözleşmelerin avantajları arasında otomasyon, izlenebilirlik ve farklı uygulamaların birlikte çalışabilmesi bulunur. Ancak aynı özellikler, hatalı tasarım veya kötü niyetli kullanım halinde risk yaratabilir.
Bir uygulamayı değerlendirirken yalnızca sunduğu işleve bakmak yeterli olmaz. Kodun güvenliği, yönetim yapısı ve kullanıcıdan istediği yetkiler de incelenmeli.
Otomasyon ve şeffaflık
Akıllı sözleşmeler, tekrarlayan işlemlerin aynı kurallar çerçevesinde yürütülmesini kolaylaştırır. Böylece bazı süreçlerde manuel kontrol ve kayıt yükü azalabilir.
Halka açık ağlarda kullanıcılar işlem geçmişini inceleyebilir. Kaynak kodu doğrulanmış sözleşmelerde ise geliştiriciler, yayımlanan kod ile zincirdeki programın eşleşmesini değerlendirebilir.
Başlıca avantajlar şöyle sıralanabilir:
- Kuralların program aracılığıyla uygulanması.
- İşlem geçmişinin takip edilebilmesi.
- Dijital varlıkların farklı uygulamalarda kullanılabilmesi.
- Tekrarlayan süreçlerin otomasyonu.
- Uygun tasarımlarda manuel işlem ihtiyacının azalması.
Bununla birlikte şeffaflık, herkesin kodu kolayca anlayabileceği anlamına gelmez. Bir programın herkese açık olması da güvenlik incelemesinin yerini tutmaz. Kullanıcı dostu açıklamalar ve anlaşılır işlem ekranları bu nedenle önem taşır.
Kod hataları ve güvenlik denetimleri
Akıllı sözleşmeler, diğer yazılımlar gibi hata içerebilir. Yanlış erişim kontrolü, beklenmeyen sözleşme etkileşimleri veya hesaplama sorunları varlık kaybına yol açabilir.
Saldırganlar yalnızca tek bir fonksiyondaki açığı kullanmak zorunda değil. Birden fazla işlem veya uygulama arasındaki ilişkiyi de istismar edebilir. Bu yüzden güvenlik değerlendirmesi, kodun yanında ekonomik tasarımı da kapsamalı.
Bağımsız denetimler, olası sorunları belirlemeye yardımcı olur. Ancak bir denetim raporu, gelecekte hiçbir açık oluşmayacağı garantisini vermez. Raporun hangi kod sürümünü kapsadığı ve tespitlerin giderilip giderilmediği önem taşır.
Bir projeyi incelerken şu sorular yol gösterir:
- Denetim raporu herkese açık mı?
- Rapordaki sözleşmeler, kullanılan sürümle eşleşiyor mu?
- Kritik bulgular için düzeltme yapılmış mı?
- Proje güvenlik açıklarını bildirmek için bir kanal sunuyor mu?
- Acil durumda uygulanacak prosedürler açıklanmış mı?
Bu kontroller riski tamamen ortadan kaldırmaz. Ancak yalnızca “denetlendi” etiketine dayanarak karar vermekten daha fazla bilgi sağlar.
Yönetici yetkileri ve güncellenebilirlik
Akıllı sözleşmeler için sık kullanılan ifadelerden biri, kodun değiştirilemez olması. Bununla birlikte bazı uygulamalar, davranışlarını güncellemek için özel mimariler kullanır.
Proxy adı verilen yapılarda kullanıcı aynı adresle etkileşime devam edebilir. Ancak bu adresin yönlendirdiği uygulama mantığı, yetkili mekanizma tarafından değiştirilebilir. Böylece geliştiriciler hata düzeltmeleri veya yeni özellikler sunabilir.
Bu esneklik, yetki sahiplerine ilişkin ek sorular doğurur. Güncellemeyi tek bir hesap mı, birkaç imzacı mı yoksa topluluk oylaması mı kontrol ediyor?
Bazı sözleşmeler duraklatma, ücret değiştirme veya belirli işlemleri sınırlama yetkileri de içerir. Dolayısıyla “akıllı sözleşme kullanıyor” ifadesi, uygulamanın tamamen yönetimsiz çalıştığını göstermez.
Akıllı Sözleşmeler Nasıl Kullanılır?
Akıllı sözleşme kullanmak için kod yazmanız gerekmez. Çoğu kullanıcı, bir uygulamanın arayüzü ve uyumlu bir cüzdan üzerinden işlem yapar. Yine de kolay görünen bir onay ekranı, kapsamlı yetkiler içerebilir.
İşleme başlamadan önce uygulamanın hangi ağı kullandığını öğrenin. Ayrıca cüzdanınızın bu ağı desteklediğinden ve işlem ücretleri için gereken bakiyenin bulunduğundan emin olun.
İşlem öncesinde kontrol edilecekler
İlk kullanımda küçük bir tutarla başlamak, işlem akışını anlamanıza yardımcı olabilir. Ancak başarılı bir deneme, sözleşmenin güvenli olduğunu kanıtlamaz.
Şu kontrolleri alışkanlık haline getirebilirsiniz:
- Uygulamaya resmi bağlantısı üzerinden erişin.
- Kullanacağınız ağı ve tokenı doğrulayın.
- Sözleşme adresini resmi belgelerle karşılaştırın.
- İşlemin toplam maliyetini ve beklenen sonucunu inceleyin.
- Token iznini ve harcama sınırını kontrol edin.
- Anlamadığınız bir imza talebinde işlemi durdurun.
- İşlem sonrasında sonucu blockchain gezgininden kontrol edin.
Cüzdanınız işlem simülasyonu sunuyorsa beklenen varlık hareketlerini inceleyin. Simülasyonlar yardımcı olabilir; yine de her riski göstereceklerini varsaymayın.
Token izinleri ve bağlantıyı kesme
Bir uygulamaya bağlanmak ile token harcama izni vermek farklı işlemler. Harcama izni, belirli bir sözleşmenin ilgili tokenları tanımlanan sınır içinde kullanmasına olanak tanıyabilir.
Örneğin yalnızca küçük bir takas yapmak isterken sınırsız izin verebilirsiniz. Bu durumda yetkinin kapsamı, o an kullanacağınız tutardan daha geniş olabilir. Mümkün olduğunda harcama sınırını ihtiyacınıza göre belirleyin.
Cüzdanın siteyle bağlantısını kesmek, daha önce verdiğiniz token izinlerini otomatik olarak kaldırmaz. Kullanmadığınız izinleri ayrıca inceleyin ve gerektiğinde iptal edin. İptal işlemi genellikle ilgili ağda bir işlem ve ağ ücreti gerektirir.
Sıkça Sorulan Sorular (SSS)
Aşağıda, akıllı sözleşmelere yönelik sıkça sorulan bazı sorular yer alıyor:
- Akıllı sözleşme ile smart contract aynı şey mi?: Evet. Smart contract, akıllı sözleşmenin İngilizce karşılığı. Her iki ifade de blockchain üzerinde belirli kuralları çalıştıran programları anlatır.
- Akıllı sözleşmeler yalnızca Ethereum’da mı çalışır?: Hayır. Ethereum bu teknolojinin önemli kullanım alanlarından biri olsa da tek seçenek değil. Farklı blockchainler, farklı programlama dilleri ve yürütme modelleri kullanabilir.
- Akıllı sözleşmeler kendiliğinden çalışır mı?: Genellikle bir işlem veya başka bir sözleşmeden gelen çağrı gerekir. Bir tarihin gelmesi, Ethereum’daki sözleşmenin kendi başına işlem başlatmasını sağlamaz. Zamanlanmış işlemler için dışarıdan çağrı gönderen otomasyon sistemleri kullanılabilir.
- Akıllı sözleşme kullanmak ücretli mi?: Zincirde değişiklik oluşturan işlemler genellikle ağ ücreti gerektirir. Bazı uygulamalar bu ücreti kullanıcı adına karşılayabilir. Ancak bu durumda da ağdaki işlemin bir maliyeti bulunur.
- Akıllı sözleşmeler güvenli mi?: Güvenlik, sözleşmenin koduna ve bağlı olduğu sistemlere göre değişir. Denetimler ve testler riskleri azaltmaya yardımcı olur. Buna rağmen kod hataları, kötüye kullanılan yetkiler veya yanlış kullanıcı onayları kayba neden olabilir.
- Akıllı sözleşmeye gönderilen para geri alınabilir mi?: Bu, sözleşmenin kurallarına bağlı. Program para çekme veya iade işlevi sunuyorsa ilgili koşulları karşılamanız gerekir. Her sözleşmede kurtarma seçeneği bulunmadığından, para göndermeden önce çekim kurallarını kontrol edin.
Akıllı sözleşmelerin günlük kullanımını daha yakından tanımak için JrKripto’nun DeFi, DEX ve kripto cüzdan rehberlerini keşfedin.

